 EN

أطلق خبراء الأمن السيبراني تحذيراً عاجلاً بعد رصد هجوم إلكتروني خطير، حيث تمكن مجموعة من القراصنة (الهاكرز) من اختراق أنظمة عشرات الشركات العالمية باستخدام بيانات مسروقة من تطبيق شهير لحفظ الملفات.
تطبيق حماية يتحول لثغرة خطيرة
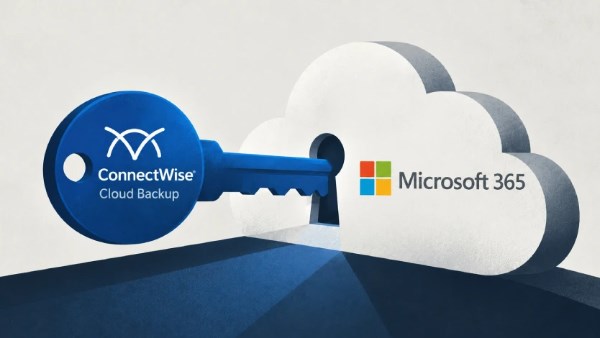
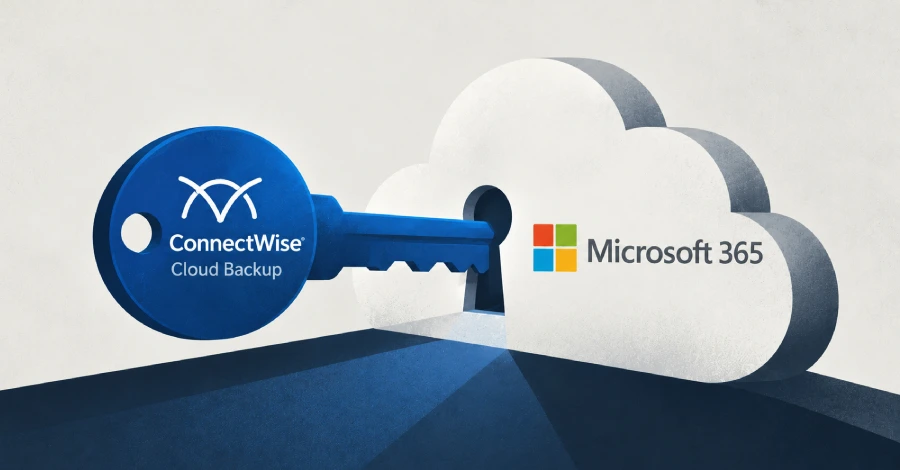
وبحسب تقرير نشره موقع "ذا هاكر نيوز" التقني، استغل القراصنة ثغرة في بيانات تطبيق "كونكت وايز" للنسخ الاحتياطي (ConnectWise Cloud Backup).
ويستخدم هذا التطبيق الشركات لحفظ نسخ آمنة من ملفاتها المهمة ومحادثات موظفيها على خدمات "مايكروسوفت 365" السحابية.
وبسبب طبيعة عمل التطبيق، فإنه يمتلك صلاحيات واسعة جداً لقراءة رسائل البريد الإلكتروني، والملفات، والمحادثات الخاصة.
وعندما تمكن القراصنة من سرقة كلمات المرور الخاصة بهذا التطبيق، أصبح بإمكانهم الدخول وقراءة كل هذه البيانات الحساسة بحرية تامة وكأنهم أصحاب العمل.
اختراق منظم لـ 173 شركة
وأوضح باحثون من شركة "هانتريس" الأمنية أن الهجوم لم يكن عشوائياً. حيث استخدم الهاكرز أجهزة حاسوب مبرمجة للدخول بشكل متسلسل وسريع إلى حسابات 173 شركة مسجلة في الخدمة خلال وقت قصير جداً.
والمقلق في الأمر أن القراصنة لم يكتفوا بالقراءة فقط، بل قاموا في بعض الحالات بتعديل الصلاحيات داخل النظام، وأعطوا لأنفسهم لقب "مسؤول عام" (Global Administrator).
ويمنح هذا اللقب السيطرة الكاملة على النظام بأكمله حتى لو قامت الشركة بتغيير كلمات المرور أو حذف التطبيق المخترق.
تحرك عاجل ونصائح للمستخدمين
واستجابت شركة "كونكت وايز" فوراً لهذه الكارثة وقامت بإغلاق خدمة النسخ الاحتياطي مؤقتاً لحين التحقيق في الأمر وحل المشكلة من جذورها. وأكدت الشركة أنها تعمل بالتعاون مع مايكروسوفت لتتبع مصدر الهجوم.
ونصح الخبراء الأمنيون جميع الشركات ومسؤولي التكنولوجيا بضرورة إيقاف عمل هذا التطبيق فوراً، ومراجعة سجلات الدخول (Log files) للتأكد من عدم وجود أي حسابات غريبة أو نشاطات غير مألوفة داخل أنظمتهم خلال الأيام القليلة الماضية، وتغيير كلمات المرور الحساسة لضمان أمان بياناتهم.