 EN

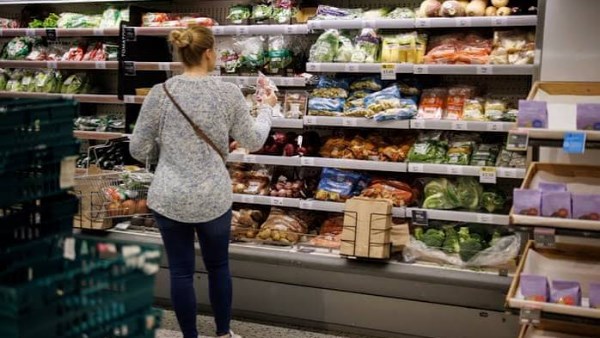
سارعت متاجر التجزئة الكبرى الأوروبية إلى تحديث أنظمتها اليوم الثلاثاء وحماية نفسها من أي محاولات اختراق أخرى بعد استهدافها في موجة ثانية من هجمات إلكترونية أدت إلى رفع درجات حرارة البرادات وأجهزة التجميد.
اختراق أجهزة التبريد
واضطرت متاجر في ثماني دول أوروبية إلى التخلص من كميات هائلة من المواد الغذائية بعد أن تلاعب متسللون إلكترونيون أمس الاثنين بالبرادات في هجوم مطابق للهجوم الذي اجتاح عشرات متاجر التجزئة الكبرى في فرنسا قبل ثلاثة أسابيع.
وأعلنت سلسلة متاجر (كوب) للتجزئة في السويد أنها تعمل على تحويل أنظمتها إلى شبكات الجيل الخامس وأجهزة المودم الحديثة، بدلا من شبكات الجيل الرابع، وهي عملية بدأت بالفعل منذ وقوع الهجوم في فرنسا.
وقال متحدث باسم السلسلة إن الفروع السبعة التي تعرضت للهجوم عادت إلى العمل، لكن أنظمة التبريد الخاصة بها فُصلت عن الإنترنت.
وأضاف المتحدث "ندرس بصورة دقيقة ومتعمقة حالة شبكة المتاجر بأكملها لمعرفة ما إذا كنا معرضين لأي ثغرة أمنية في أي مكان ضمن الشبكة".
وقالت شركة (دانفوس) للبرمجيات، وكانت أنظمتها بين الأنظمة المستهدفة مجددا، إنها كانت تجري اتصالات وثيقة مع العملاء خلال الأسابيع الثلاثة الماضية لمساعدتهم على إدارة الوضع، وأوصت بعدم إتاحة الوصول المباشر إلى الأنظمة عبر الإنترنت.
وقال فرانك جروينفيجن خبير الأمن الإلكتروني لدى شركة (ديلويت) في لاهاي "يتعين على تجار التجزئة التحرك فورا. عليهم تحديد ما إذا كانت وحدات التحكم في البرادات الخاصة بها معرضة للخطر، والتحقق مما إذا كانت متصلة بالإنترنت، والتأكد من حصولها على أجدد التحديثات الأمنية ومن أنها مدعومة من الشركة المصنعة. وإذا لم يكونوا على علم بذلك، فعليهم فصلها عن شبكة الإنترنت العامة على الفور".
وأفاد متحدث باسم الشرطة السويدية بتلقي نحو عشرة بلاغات منذ أمس الاثنين، وأشار إلى توقعات بتقديم مزيد من البلاغات.
وقالت وكالة الأمن الإلكتروني التابعة للاتحاد الأوروبي إن الطبيعة واسعة النطاق للهجمات الإلكترونية التي تستهدف قطاع التجزئة في عدة دول أعضاء "تؤكد أهمية التعاون الأوروبي، والتبادل السريع للمعلومات، والاستجابات المنسقة للحوادث الإلكترونية".
وفي بريطانيا، قال ريتشارد هورن، الرئيس التنفيذي للمركز الوطني للأمن الإلكتروني، إن متسللين إلكترونيين حاولوا استهداف شركات صغيرة لتصنيع اللحوم، لكن التأثير كان ضئيلا.