 EN

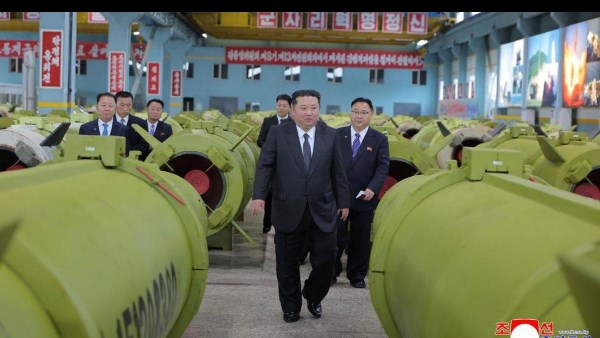
كشفت تقارير أمنية ، واستخباراتية عن نشاط مجموعة القرصنة الكورية الشمالية «تريدر ترايتور» (TraderTraitor)، التي تحولت إلى أحد أبرز التهديدات التي تواجه صناعة العملات المشفرة عالميًا، بعدما ارتبط اسمها بسلسلة من عمليات الاختراق وسرقة الأصول الرقمية بمليارات الدولارات، في إطار مساعٍ لتمويل برامج التسليح والصواريخ التابعة لنظام بيونغ يانغ.

وبحسب التقرير، لا تمتلك المجموعة مقرًا معروفًا أو متحدثًا رسميًا أو موقعًا إلكترونيًا، كما تُعرف لدى شركات الأمن السيبراني والحكومات الغربية بأسماء متعددة، من بينها «جيد سليت» لدى مايكروسوفت، و«UNC4899» لدى شركة مانديانت التابعة لجوجل، و«سلو بيسيس» لدى بالو ألتو نتوركس.
وترتبط «تريدر ترايتور» بشبكة قرصنة أوسع تُعرف باسم «لازاروس»، التي تشير تقديرات غربية إلى ارتباط وحداتها بمكتب الاستطلاع العام، جهاز الاستخبارات العسكرية في كوريا الشمالية.
سرقة العملات المشفرة لتمويل الصواريخ
على خلاف مجموعات القرصنة التي تركز على التجسس الإلكتروني، تعتمد «تريدر ترايتور» بصورة أساسية على سرقة الأموال الرقمية وتحويلها إلى مصدر دخل للنظام الكوري الشمالي، الذي يواجه عقوبات دولية واسعة تحد من وصوله إلى النظام المالي العالمي.
وتحذر الولايات المتحدة واليابان وكوريا الجنوبية من أن عائدات هذه العمليات تُستخدم في دعم برامج أسلحة الدمار الشامل والصواريخ الباليستية، بما يجعل سرقة العملات المشفرة جزءًا من منظومة أوسع للالتفاف على العقوبات الدولية.
وظهر اسم المجموعة علنًا للمرة الأولى في أبريل 2022، عندما أصدر مكتب التحقيقات الفيدرالي الأمريكي ووكالة الأمن السيبراني وأمن البنية التحتية ووزارة الخزانة تحذيرًا مشتركًا بشأن أنشطتها، التي تستهدف منصات تداول العملات الرقمية ومشروعات التمويل اللامركزي وشركات التكنولوجيا والمستثمرين في هذا القطاع.
لينكدإن.. بوابة الاختراق إلى شركات العملات المشفرة
تعتمد المجموعة على أساليب الهندسة الاجتماعية أكثر من اعتمادها على اكتشاف الثغرات التقنية، إذ ينتحل أفرادها صفة مسؤولي توظيف عبر منصة «لينكدإن»، ويعرضون وظائف مغرية على العاملين في شركات العملات المشفرة، ثم يرسلون إليهم اختبارات توظيف تتضمن شفرات خبيثة تتيح اختراق أجهزتهم وأنظمة الشركات.
ومن أبرز العمليات التي كشفت هذا الأسلوب اختراق منصة «DMM Bitcoin» اليابانية عام 2024، بعدما انتحل أحد القراصنة صفة مسؤول توظيف وتواصل مع موظف في شركة «Ginco» المتخصصة في برمجيات المحافظ الرقمية، وأرسل إليه اختبارًا برمجيًا خبيثًا.
وبعد نحو شهرين، استغل القراصنة إمكانية الوصول التي حصلوا عليها للتلاعب بطلب تحويل مالي مشروع، ما أدى إلى سرقة 4502.9 بيتكوين، بقيمة بلغت نحو 308 ملايين دولار.
كما تستخدم المجموعة أسلوب اختراق سلاسل الإمداد البرمجية، عبر التسلل إلى شركات تقدم خدمات تقنية موثوقة للجهات المستهدفة، بدلًا من مهاجمة المنصات مباشرة.
سلسلة من السرقات بمليارات الدولارات
ارتبط اسم المجموعة وشبكة «لازاروس» بعدد من أكبر عمليات سرقة العملات المشفرة خلال السنوات الماضية، من بينها اختراق جسر «رونين» المرتبط بلعبة Axie Infinity في مارس 2022، والذي أسفر عن سرقة نحو 620 مليون دولار، ثم اختراق جسر «Horizon» التابع لشركة Harmony في يونيو من العام نفسه، وسرقة نحو 100 مليون دولار.
وفي عام 2023، امتدت الهجمات إلى المحافظ الرقمية ومواقع المراهنات، حيث سُرقت أصول بقيمة تقارب 100 مليون دولار من مستخدمي «Atomic Wallet»، ونحو 41 مليون دولار من منصة «Stake.com».
وشهد عام 2024 عمليات استهداف واسعة، شملت سرقة نحو 308 ملايين دولار من منصة DMM Bitcoin اليابانية، و235 مليون دولار من منصة WazirX الهندية، إلى جانب عشرات الملايين من الدولارات من منصتي Radiant Capital وUpbit.
أما في فبراير 2025، فشهدت منصة «Bybit» واحدة من أكبر عمليات الاختراق في تاريخ القطاع، بعدما سُرقت منها أصول رقمية بقيمة تقارب 1.5 مليار دولار، في عملية نسبها مكتب التحقيقات الفيدرالي الأمريكي إلى مجموعة «TraderTraitor».
مليارات الدولارات تكشف حجم التهديد
ووفقًا لبيانات شركة «Chainalysis» المتخصصة في تحليل معاملات العملات المشفرة، سرق قراصنة مرتبطون بكوريا الشمالية نحو 660 مليون دولار خلال عام 2023، و1.34 مليار دولار في عام 2024 عبر 47 عملية اختراق، بما يمثل نحو 61% من إجمالي العملات المشفرة المسروقة عالميًا في ذلك العام.
وفي عام 2025، ارتفعت قيمة المسروقات إلى ما لا يقل عن 2.02 مليار دولار، مدفوعة بصورة رئيسية بعملية اختراق منصة Bybit، لتصل التقديرات التراكمية للمسروقات المرتبطة بكوريا الشمالية بنهاية العام إلى نحو 6.75 مليار دولار على الأقل.
ويرصد التقرير تحولًا في استراتيجية المجموعة؛ فبدلًا من تنفيذ عدد كبير من الهجمات الصغيرة، باتت تركز على استهداف المنصات الكبرى والشركات التي تدير أصولًا رقمية ضخمة، مع توظيف أشخاص من كوريا الشمالية داخل شركات تكنولوجيا المعلومات، وانتحال صفة مسؤولين وشخصيات تنفيذية.
وبعد الاستيلاء على الأموال، تبدأ عمليات غسل معقدة تستغرق نحو 45 يومًا، باستخدام خدمات تحويل العملات الرقمية والجسور بين شبكات البلوك تشين وأدوات خلط المعاملات لإخفاء مسار الأموال ومصدرها.
ويخلص التقرير إلى أن «تريدر ترايتور» لم تعد مجرد مجموعة قرصنة تقليدية، بل تحولت إلى أداة مالية إلكترونية تخدم النظام الكوري الشمالي، وتستغل الثغرات البشرية والتقنية في صناعة العملات المشفرة لتحويل الأصول الرقمية المسروقة إلى موارد يمكن توظيفها في دعم برامج التسليح.