 EN

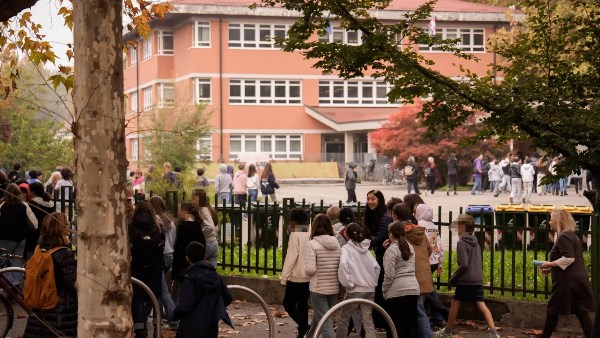
كشفت معلومات تحقيق إيطالي، عُرضت في اجتماع حكومي عن استخدام عنوان بريد إلكتروني مسروق من تايوان، ومن خلال منصة قادرة على إرسال ما يصل إلى 300 رسالة في الثانية، في حملة تهديدات بالقنابل استهدفت آلاف المدارس في البلاد.
ونقلت صحيفة: "لا كابيتالي نيوز" الإيطالية، أن رئيسة الوزراء جورجيا ميلوني استعرضت خلال اجتماع مع قادة المعارضة المعطيات التي توصلت إليها الأجهزة الأمنية، مشيرة إلى أن رسائل التهديد انطلقت من عنوان بريد إلكتروني في تايوان تعرض للاختراق، قبل إتاحته عبر شبكة الإنترنت المظلم.
نظام آلي يغرق المدارس بالتهديدات
ووفقًا للمعلومات التي عُرضت خلال الاجتماع، استخدم المهاجمون نظامًا قادرًا على إرسال ما بين 200 و300 رسالة إلكترونية في الثانية، ما أتاح الوصول إلى عدد كبير من المستلمين خلال دقائق.
وأدت موجة التهديدات، بحسب بيانات الاجتماع، إلى إخلاء 6358 مدرسة إيطالية.
تايوان ليست بالضرورة المنفذ
لكن التقرير ، شدد على أن ظهور عنوان من تايوان لا يعني أن منفذي الهجوم يحملون جنسيتها، إذ يمكن استخدام حسابات مسروقة وبنى رقمية مخترقة لإخفاء المصدر الحقيقي للعملية وتوجيه الشبهات نحو دول لا علاقة لها بها.
وتتمثل المعضلة الرئيسية أمام المحققين في أن تتبع المسار التقني للرسائل لا يعني بالضرورة تحديد الجهة التي خططت للهجوم أو مولته.
تاجاني يشتبه في دور روسي
وفي الاجتماع، كان وزير الخارجية الإيطالي أنطونيو تاجاني الأكثر ميلًا إلى طرح تفسير سياسي للهجوم، إذ ألمح إلى احتمال ارتباط الحملة ضد المدارس باستراتيجية أوسع لزعزعة الاستقرار تقف وراءها روسيا.
واستند هذا الاحتمال إلى عمليات الحرب الهجينة ومبادرات نُسبت إلى جهات موالية لموسكو في دول أوروبية عدة، بينها حوادث استُخدمت فيها ثلاجات لأغراض التشويش أو الترهيب.
فيما أوضحت الصحيفة أن هذا الطرح لا يزال مجرد احتمال، ولم تُعرض حتى الآن أدلة علنية كافية تثبت أن موسكو نظمت إرسال التهديدات إلى المدارس الإيطالية أو أمرت بتنفيذها.
وفي المقابل، حذر نائب وزير رئاسة الوزراء ألفريدو مانتوفانو من التسرع في تحديد المسؤوليات، معتبرًا أن الأجهزة الأمنية لا تملك حاليًا ما يكفي لتحديد الجهة التي تقف وراء الهجوم بصورة قاطعة.
وقال مانتوفانو إن "أي جهاز شرطة أو استخبارات في العالم لن يكون قادرًا اليوم على القيام بذلك"، في إشارة إلى تحديد الجهة المنفذة استنادًا إلى المعطيات المتاحة.
وعن الاشتباه في وجود صلة روسية، قال إن "الأمر قد يكون أيضًا عملية تضليل"، مشيرًا إلى ضرورة أخذ هذا الاحتمال في الحسبان عند تحليل هجمات تعتمد على حسابات مخترقة وهويات رقمية مزيفة.
ميلوني: لا فرضيات دون أدلة قوية
ومن جهتها، أكدت ميلوني أنها لا تعتزم تبني أي فرضيات "من دون أدلة قوية"، ما يعكس غياب موقف حكومي موحد بشأن الجهة المحتملة وراء الهجوم.
وجاء ذلك في وقت انشغل فيه المشاركون بمناقشة أدوار أجهزة الاستخبارات، والتمويل المخصص للأمن السيبراني، والاحتمالات المتعلقة بالمسؤوليات الدولية عن الهجوم.
ولم يسمح صمت سالفيني بتحديد موقفه من الطروحات التي قدمها تاجاني ومانتوفانو، لكنه عكس غياب قراءة مشتركة داخل الاجتماع بشأن هوية المنفذين.
هجوم بسيط تقنيًا وواسع التأثير
ولا تقتصر خطورة الحادثة على عدد الرسائل المرسلة، بل على حجم التأثير الذي أحدثته مقارنة ببساطة الوسائل المستخدمة؛ فعنوان بريد إلكتروني مخترق ونظام آلي لإرسال الرسائل ومحتوى يتضمن تهديدات كانت كافية للتسبب في إخلاء المدارس واستنفار قوات الأمن وعقد اجتماع استثنائي بين الحكومة والمعارضة.
ولا يزال المحققون يسعون إلى تحديد ما إذا كان الهدف نشر الخوف، أو اختبار قدرة المؤسسات على الاستجابة، أو تنفيذ جزء من حملة أوسع للضغط السياسي.
وحتى الآن، تظل روسيا أحد مسارات الاشتباه المطروحة سياسيًا، وليست جهة ثبت تورطها، فيما تمثل تايوان المصدر الظاهر لعنوان البريد الإلكتروني المخترق، وليس بالضرورة المكان الذي انطلقت منه العملية.