 EN

- من اختراق الثلاجات إلى تهديد الأمن القومي..
د. محمد محسن رمضان: الهجمات السيبرانية تحولت إلى سلاح يستهدف البنية التحتية للدول
لم تعد الحرب السيبرانية تستهدف سرقة البيانات فقط، فقد تكفي ضغطة زر لإفساد مخزون من الدماء، أو تعطيل شبكة تبريد، أو تهديد منظومة طيران، أو الاستيلاء على ملايين اليوروهات من مؤسسة مصرفية. وأصبحت الأجهزة الذكية وأنظمة التحكم الصناعية أهدافًا محتملة في حروب لا تحتاج بالضرورة إلى إطلاق رصاصة واحدة.
وفي ظل موجة الاختراقات السيبرانية التي شهدتها أوروبا مؤخرًا، وما أثارته من مخاوف بشأن أمن المنشآت الحيوية وسلاسل التوريد والبنية التحتية للدول، يبرز تساؤل حول مدى استعداد الدول، ومن بينها مصر، لمواجهة هذا النوع المتطور من التهديدات.
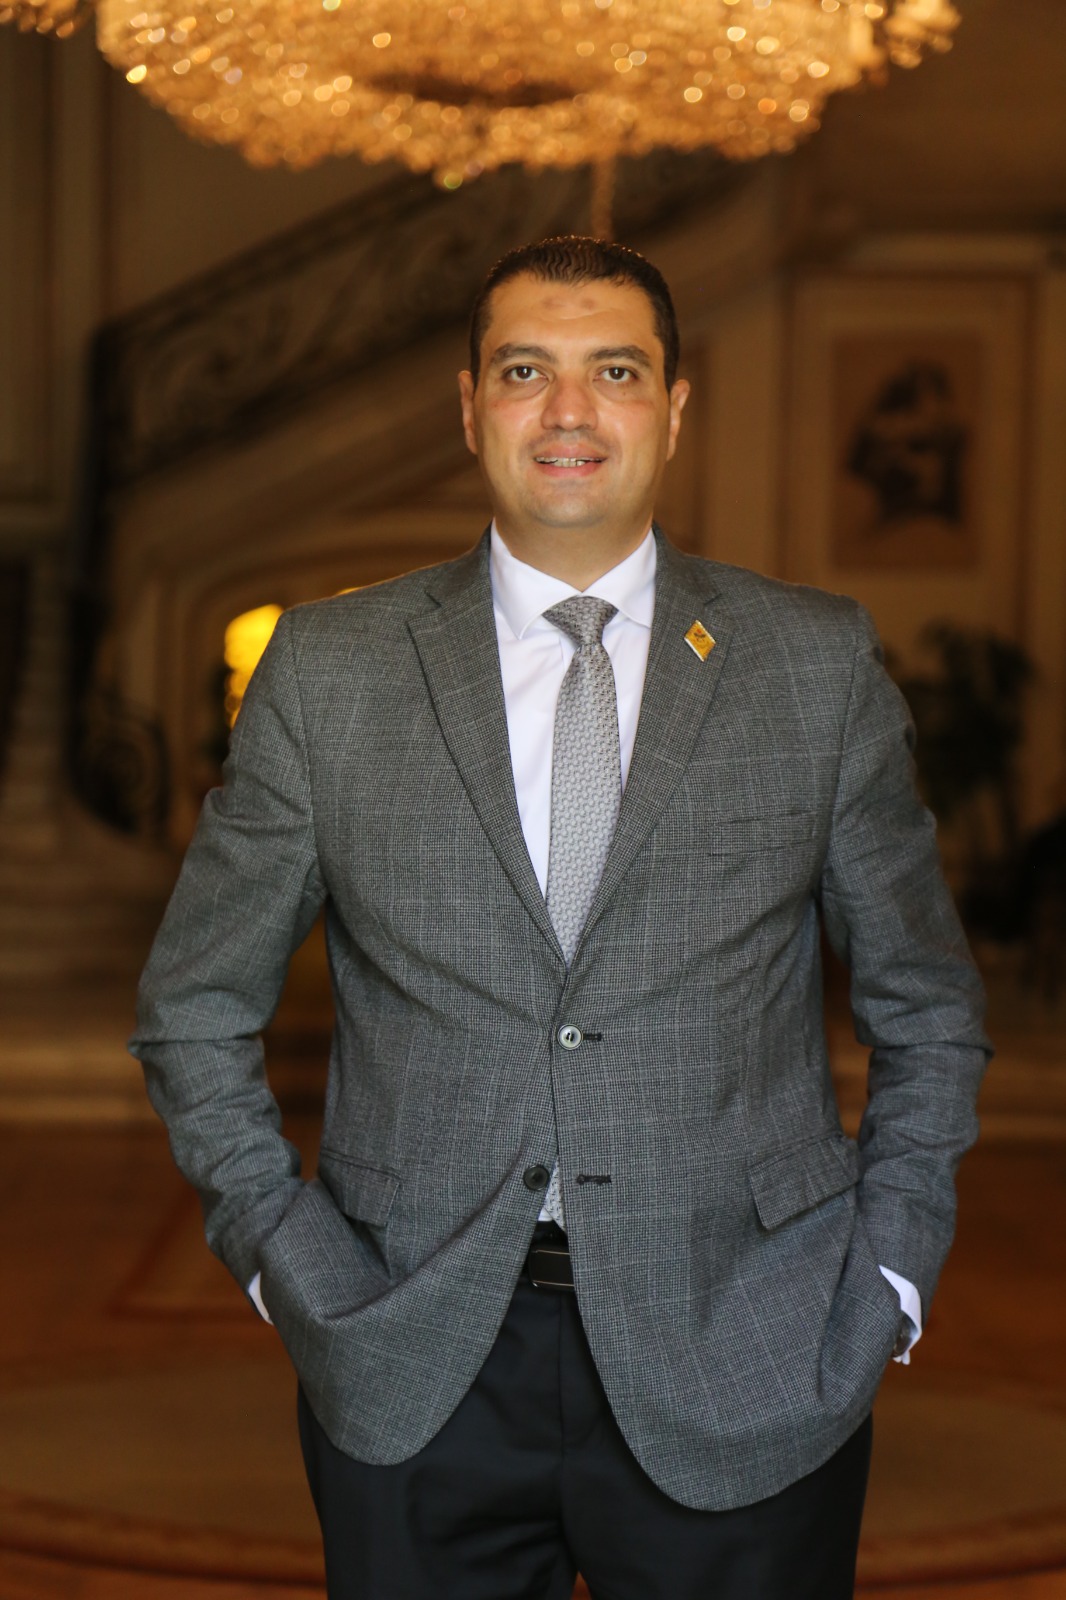
وفي حوار لـ«صدى البلد»، يوضح الدكتور محمد محسن رمضان، مستشار الأمن السيبراني ومكافحة الجرائم الإلكترونية وخبير الذكاء الاصطناعي، أبعاد التحول في طبيعة الهجمات الإلكترونية، وعلاقتها بالحرب الهجينة، ومخاطر اختراق الأجهزة والأنظمة الحيوية، ومتطلبات تعزيز الأمن السيبراني في مصر.
وإلى نص الحوار:
1- شهدت أوروبا خلال الأيام الأخيرة موجة من الاختراقات السيبرانية التي استهدفت ثلاجات المتاجر وأنظمة تخزين الدم في فرنسا، وأثرت في سلاسل التبريد وحفظ المنتجات الحيوية.. كيف يمكن تفسير انتقال الهجمات الإلكترونية من استهداف البيانات والمواقع إلى التحكم الفعلي في الأجهزة والأنظمة التي تدير مرافق حيوية؟
لم تعد الحروب السيبرانية تستهدف البيانات والمواقع الإلكترونية وحدها، ولم يعد نجاح المهاجم يُقاس فقط بقدرته على اختراق حساب أو سرقة قاعدة بيانات. نحن أمام تحول نوعي في طبيعة التهديدات الرقمية، انتقلت فيه الهجمات من الفضاء الافتراضي إلى التأثير المباشر في العالم المادي، من خلال استهداف الأجهزة المتصلة بالإنترنت وأنظمة التحكم الصناعية والبنية التحتية التي تعتمد عليها حياة المواطنين واستقرار الدول.
وما شهدته أوروبا خلال الأيام الأخيرة من حوادث سيبرانية استهدفت أنظمة التبريد في منشآت تجارية وحيوية، بالتزامن مع اختراق مصرفي كبير وتهديدات أمنية طالت حركة الطيران، يطرح تساؤلًا بالغ الخطورة: هل أصبح بإمكان المهاجم السيبراني أن يتسبب في أزمة اقتصادية أو صحية أو أمنية دون أن يقترب جغرافيًا من المنشأة المستهدفة؟
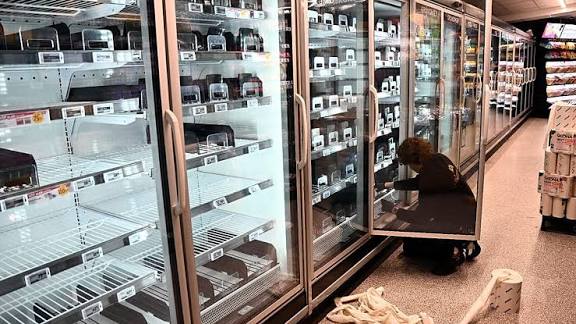
ما حدث في فرنسا يمثل نموذجًا واضحًا لهذا التحول؛ إذ تعرض مزود لخدمات ومعدات التبريد لحادث سيبراني أدى إلى تغيير إعدادات درجات الحرارة وإزالة التجمد في أنظمة تخزين تابعة لثلاثة مواقع من المؤسسة الفرنسية للدم (EFS)، وفقًا للمعلومات المنشورة في نوفمبر 2026.
والأكثر أهمية أن المؤسسة أكدت أن أنظمة الإنذار والمراقبة لديها ساعدت على اكتشاف التغيرات والتدخل السريع، ولم تُسجل خسائر في منتجات الدم أو العينات المخزنة.
هذه الواقعة تكشف لنا أن الخطر لم يعد مقتصرًا على اختراق نظام المعلومات، وإنما امتد إلى أنظمة التكنولوجيا التشغيلية (OT)، وأنظمة التحكم الصناعي (ICS)، التي تتحكم في درجات الحرارة والضغط والتدفق والتشغيل والإيقاف داخل المنشآت.
فالثلاجة الصناعية التي تحفظ الدماء أو الأدوية ليست مجرد جهاز كهربائي، وإنما جزء من منظومة طبية حيوية، وأي تلاعب بإعداداتها قد يؤدي إلى إفساد منتجات لا يمكن تعويضها بسهولة، أو التأثير في استمرارية الخدمات الطبية.
وهنا يجب أن ندرك أن المهاجم لم يعد مضطرًا إلى تدمير المنشأة بالكامل؛ فقد يكفيه تغيير قيمة تشغيلية واحدة، أو تعطيل نظام إنذار، أو العبث ببيانات المستشعرات، لإحداث تأثير مادي واقتصادي بالغ.
2- من بين التطورات اللافتة اختراق أنظمة التبريد في منشآت تابعة لخدمات الدم الفرنسية، إلى جانب الهجوم الإلكتروني الذي تعرض له بنك «كريدي موتويل أركيا» الفرنسي وأسفر عن سرقة نحو 100 مليون يورو.. ما مدى خطورة هذه الاختراقات؟ وهل نحن أمام تطور نوعي في قدرات المهاجمين السيبرانيين؟
تعرض بنك «كريدي موتويل أركيا» الفرنسي لهجوم إلكتروني أدى إلى تنفيذ معاملات احتيالية والاستيلاء على نحو 100 مليون يورو من أموال البنك، وفقًا لما أعلنه البنك والتقارير الصحفية المنشورة في 4 و5 نوفمبر 2026.
والنقطة المهمة هنا أن الواقعة لم تكن اختراقًا لحسابات العملاء، بل استُخدم حساب تابع للبنك لتنفيذ تحويلات مالية احتيالية، مع الإشارة إلى أن البنك أكد احتواء الحادث وعدم تأثر أموال العملاء.
هذه الواقعة تكشف أن المؤسسات المصرفية، رغم ما تمتلكه من أنظمة حماية ورقابة متقدمة، تظل معرضة لمخاطر الاختراق من خلال العلاقات التقنية مع الأطراف الخارجية ومقدمي الخدمات والأنظمة الوسيطة.
ومن الناحية الأمنية، فإن خطورة هذا النوع من الهجمات تكمن في إمكانية استغلال الثقة الرقمية والصلاحيات الممنوحة لمزودي الخدمات، أو اختراق حسابات ذات امتيازات مرتفعة، ثم تنفيذ عمليات مالية تبدو في ظاهرها معاملات مشروعة.
لكن من الضروري التمييز بين هذه الحوادث؛ فلا يوجد حتى الآن دليل معلن يثبت أن الهجوم المصرفي والهجمات التي استهدفت أنظمة التبريد جزء من عملية واحدة أو أن جهة واحدة تقف وراءهما.
ومع ذلك، فإن اجتماعهما زمنيًا يسلط الضوء على اتساع مساحة التهديد السيبراني، وقدرته على التأثير في قطاعات مختلفة.
3- إلى أي مدى يمكن ربط هذه الهجمات بمفهوم «الحرب الهجينة» التي تجمع بين الاختراقات الإلكترونية والتخريب المادي والضغط الاقتصادي وإثارة الاضطرابات المجتمعية؟ وهل يمكن أن تكون هذه العمليات جزءًا من استراتيجية لاستنزاف الدول وإرباك مؤسساتها دون الدخول في مواجهة عسكرية مباشرة؟
أعتقد أننا أمام نموذج يستحق التحليل في إطار مفهوم الحرب الهجينة (Hybrid Warfare)، وهي نمط من الصراع يجمع بين الوسائل العسكرية وغير العسكرية، ويستخدم الهجمات السيبرانية والتخريب الاقتصادي والتضليل الإعلامي والضغط السياسي والعمليات السرية لتحقيق أهداف استراتيجية.
فالدولة لا تحتاج دائمًا إلى استهداف خصمها عسكريًا حتى تُربك مؤسساته؛ إذ يمكن أن يؤدي تعطيل منشأة طبية، أو استهداف شبكة كهرباء، أو إرباك حركة الطيران، أو التأثير في سلاسل الإمداد، إلى خلق ضغوط اقتصادية ومجتمعية وأمنية متراكمة.
والخطورة هنا ليست بالضرورة في الهجوم الواحد، وإنما في تزامن عدة عمليات واستغلال آثارها المتبادلة؛ فتعطل الخدمات يخلق حالة من القلق، والقلق قد يتحول إلى شائعات، والشائعات قد تؤدي إلى فقدان الثقة، وهنا يصبح الهجوم السيبراني مدخلًا إلى اضطراب أوسع.
لكن يجب التأكيد أن وصف أي حادث بأنه حرب هجينة يتطلب أدلة على التنسيق أو القصد الاستراتيجي، ولا يجوز افتراض وجود قيادة موحدة خلف كل الحوادث المتزامنة.
4- ما دلالة اتهام رئيس أركان الدفاع البريطاني، المارشال الجوي السير ريتشارد نايتون، لجهات مرتبطة بالدولة الروسية بالوقوف وراء عمليات اغتيال وتخريب وهجمات إلكترونية في أنحاء أوروبا؟ وهل تشير هذه الاتهامات إلى اتساع نطاق المواجهة الروسية الأوروبية، واستخدام الهجمات السيبرانية والعمليات التخريبية كأدوات ضغط تتجاوز ساحات الصراع التقليدية؟
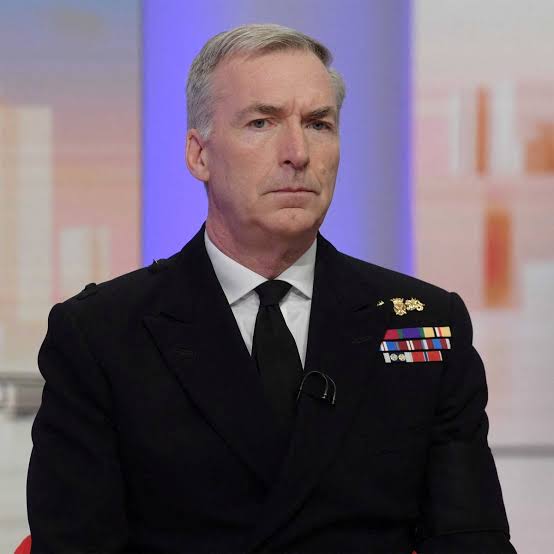
في هذا السياق، تكتسب تصريحات رئيس أركان الدفاع البريطاني، المارشال الجوي السير ريتشارد نايتون، أهمية خاصة، بعدما تحدث عن وجود أدلة لدى بريطانيا على أنشطة مرتبطة بالدولة الروسية تشمل عمليات اغتيال وتخريب وهجمات إلكترونية في أوروبا وبريطانيا.
هذه التصريحات تعكس تصاعد القلق الأوروبي من استخدام الأدوات غير التقليدية في إدارة الصراع الدولي، وتؤكد أن الأمن القومي لم يعد مرتبطًا فقط بحماية الحدود والمجال الجوي والبحري، وإنما أصبح مرتبطًا أيضًا بحماية الشبكات الرقمية وكابلات الاتصالات والبنية التحتية للطاقة والأنظمة الصناعية.
ولكن من المهم مهنيًا الفصل بين التقييمات والتصريحات السياسية والعسكرية وبين الأدلة الجنائية التي تثبت مسؤولية جهة بعينها عن حادث محدد. فلا توجد حتى الآن أدلة معلنة تثبت أن روسيا تقف وراء حوادث التبريد الفرنسية أو سرقة أموال بنك أركيا أو موجة البلاغات الكاذبة بشأن الطائرات.
إن خطورة المرحلة تكمن في أن المواجهة الدولية باتت تمتد إلى مناطق رمادية يصعب فيها تحديد المسؤولية أو إثبات مصدر الهجوم بسرعة، وهو ما يُعرف بمشكلة إسناد الهجمات السيبرانية.
5- عند المقارنة بين اختراق أنظمة الأجهزة والمنشآت الحيوية في أوروبا، وتفجيرات أجهزة البيجر والاتصالات اللاسلكية في لبنان عام 2024، ما أوجه التشابه والاختلاف من الناحية التقنية والأمنية؟ وماذا كشفت هذه العمليات عن خطورة اختراق سلاسل التوريد والتلاعب بالأجهزة قبل وصولها إلى المستخدم النهائي؟
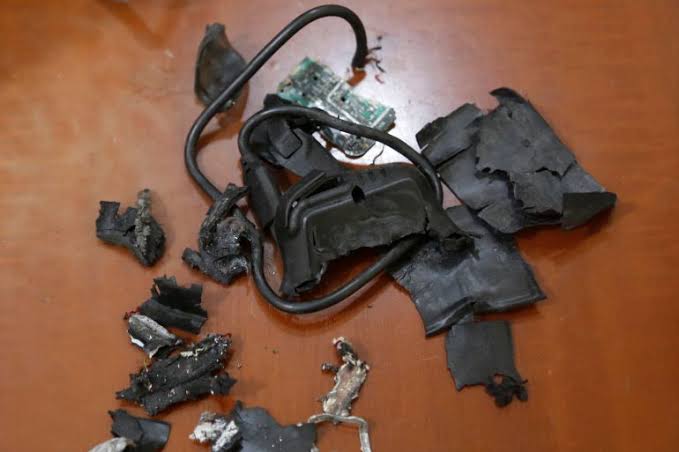
لا يمكن تحليل هذه التطورات دون استحضار تفجيرات أجهزة البيجر وأجهزة الاتصال اللاسلكي في لبنان خلال سبتمبر 2024، والتي كشفت عن مستوى بالغ الخطورة من التلاعب بالأجهزة قبل وصولها إلى المستخدم النهائي.
فبحسب تحقيق استقصائي نشرته وكالة رويترز في أكتوبر 2024، تضمنت أجهزة البيجر التي استُهدفت تعديلات مادية متعمدة، شملت إخفاء مواد متفجرة داخل مكونات البطاريات وآليات تشغيل مصممة لهذا الغرض، مع استخدام أساليب تضليل مرتبطة بالعلامة التجارية وقنوات التوريد.
وهنا تظهر المقارنة المهمة من الناحية الأمنية: في اختراق أنظمة التبريد، يتم استغلال الاتصال الرقمي أو برامج المراقبة والتحكم عن بُعد للتأثير في وظيفة الجهاز أثناء تشغيله.
أما في واقعة البيجر، فكان الخطر مرتبطًا بالتلاعب المادي المتعمد بمكونات الأجهزة قبل تسليمها واستخدامها.
إذن، نحن أمام مسارين مختلفين تقنيًا، لكنهما يلتقيان عند مفهوم بالغ الأهمية هو أمن سلسلة التوريد .(Supply Chain Security)
فالجهاز قد يصل إلى المستخدم سليمًا من الناحية الظاهرية، لكنه يحمل ثغرة برمجية أو مكونًا تم التلاعب به أو مصدر توريد غير موثوق.
وهذا يفرض على المؤسسات والدول ألا تكتفي بفحص الجهاز عند شرائه، بل يجب أن تتحقق من مصدره ومكوناته وسلامة برمجياته وتحديثاته والجهات التي شاركت في تصنيعه ونقله وصيانته.
6- بالتوازي مع الاختراقات الإلكترونية، شهدت مطارات أوروبية تهديدات بوجود متفجرات على متن طائرات، ما أدى إلى تحويل مسارات رحلات وإجراء عمليات تفتيش وإرباك حركة الطيران.. هل يمكن توظيف التهديدات الإلكترونية والبلاغات الأمنية الكاذبة ضمن عملية منسقة لإرباك منظومات النقل والمطارات؟ وكيف يمكن التمييز بين الهجمات السيبرانية والعمليات التخريبية وحملات التضليل؟
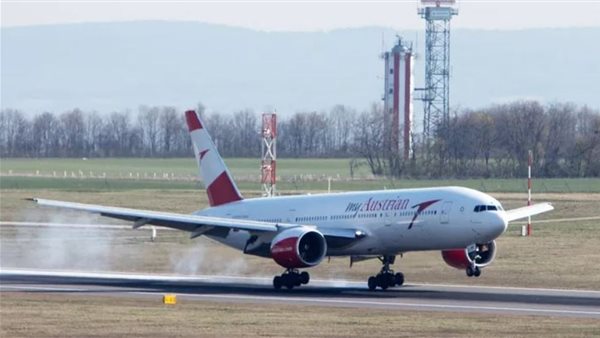
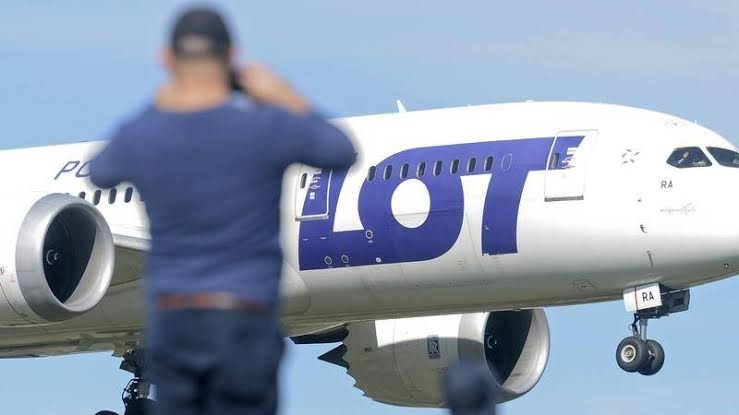
من المشاهد اللافتة أيضًا موجة التهديدات والبلاغات المتعلقة بوجود متفجرات على متن رحلات جوية أوروبية خلال الأيام الأولى من نوفمبر 2026، والتي أدت إلى تحويل مسارات طائرات وإجراء عمليات تفتيش ومرافقة عسكرية لبعض الرحلات.
وأشارت تقارير صحفية إلى تأثر عشرات الرحلات، بينما لم تسفر عمليات التفتيش عن العثور على متفجرات أو مواد خطرة، ووُصفت بعض البلاغات بأنها تهديدات كاذبة متعمدة.
ومن وجهة نظري، فإن هذه الوقائع تكشف جانبًا مهمًا من أمن الطيران الحديث؛ فالتهديد لا يشترط أن يكون حقيقيًا حتى يُحدث تأثيرًا كبيرًا.
فمجرد ورود بلاغ أمني موثوق ظاهريًا يفرض على السلطات تفعيل إجراءات السلامة والتحقق، وهو أمر ضروري لحماية الأرواح، لكنه قد يؤدي إلى تحويل الرحلات وتأخيرها وزيادة تكاليف التشغيل وإرباك المطارات.
وهنا يمكن استغلال البلاغات الكاذبة والتضليل المعلوماتي بالتوازي مع الهجمات السيبرانية لتحقيق هدف واحد، وهو إرباك منظومة النقل وزيادة الضغط على الأجهزة الأمنية.
لكن لا بد من التمييز بين ثلاثة أنماط: الهجوم السيبراني الذي يستهدف الأنظمة والشبكات، والتخريب المادي الذي يستهدف الأجهزة والمنشآت، وحملات التضليل التي تستهدف المعلومات وثقة الجمهور.
وقد تتزامن هذه الأنماط، لكن تزامنها وحده لا يثبت أنها عملية منسقة.
7- ما التداعيات الأمنية والاقتصادية والعسكرية المحتملة لهذا النوع من الهجمات، خصوصًا إذا استهدف أنظمة المستشفيات وبنوك الدم وشبكات الكهرباء والمياه والاتصالات والمطارات؟ وهل يمكن أن يؤدي اختراق نظام تقني محدود إلى أزمة أمن قومي واسعة النطاق؟
إن أخطر ما في هذه الهجمات هو قدرتها على إحداث تأثير متسلسل (Cascading Effects)، أي انتقال الضرر من نظام تقني محدود إلى قطاعات أخرى تعتمد عليه.
فتعطيل نظام تبريد في بنك دم قد يؤثر في إمدادات طبية، وتعطل نظام إدارة الطاقة قد يؤثر في المستشفيات ومرافق المياه، واختراق أنظمة الاتصالات قد يعيق التنسيق بين جهات الطوارئ، بينما قد يؤدي استهداف الأنظمة المصرفية إلى اضطراب المعاملات والثقة في الخدمات المالية.
وهنا تتحول المشكلة من مجرد حادث تقني إلى قضية تتعلق بالأمن الصحي والغذائي والاقتصادي والعسكري والمجتمعي.
ومن الضروري أن ننتبه إلى أن المنشآت الحيوية أصبحت مترابطة؛ فالمستشفى يعتمد على الكهرباء والاتصالات والمياه والأنظمة الرقمية، والمطار يعتمد على أنظمة الحجز والملاحة والاتصالات وإدارة الحركة، والبنوك تعتمد على مراكز البيانات ومزودي الخدمات وشبكات الدفع.
لذلك فإن اختراق نقطة واحدة قد يخلق تأثيرًا يتجاوز حدودها المباشرة، إذا لم تكن هناك خطط لاستمرارية الأعمال والتعافي من الكوارث.
8- إلى أي مدى يمكن أن تكون مصر عرضة لسيناريوهات مشابهة، في ظل التوسع في التحول الرقمي والاعتماد على الأنظمة الذكية وربط المنشآت الحيوية بالإنترنت؟ وما القطاعات المصرية الأكثر حساسية أو عرضة لمثل هذه التهديدات؟
بالنسبة إلى مصر، أرى أن هذه التطورات يجب أن تُقرأ باعتبارها إنذارًا استراتيجيًا مبكرًا، لا باعتبارها مجرد حوادث أوروبية بعيدة عنا.
فمع التوسع في التحول الرقمي، والمدن الذكية، والخدمات الحكومية الإلكترونية، والأنظمة المصرفية الرقمية، وربط المنشآت الصناعية والمرافق الحيوية بشبكات الاتصالات، تتسع مساحة الاعتماد على التكنولوجيا، وبالتالي تتسع معها مساحة المخاطر المحتملة.
ومن أكثر القطاعات التي تستحق أولوية في التقييم والحماية:
أولًا: قطاع الطاقة والكهرباء ومحطات المياه والصرف الصحي، بسبب اعتمادها على أنظمة التحكم الصناعي والمراقبة عن بُعد.
ثانيًا: القطاع الصحي، خاصة المستشفيات وبنوك الدم ومخازن الأدوية واللقاحات وأنظمة الأجهزة الطبية المتصلة بالشبكات.
ثالثًا: قطاع النقل والطيران والسكك الحديدية والموانئ، بسبب حساسية أنظمة التشغيل والحركة والاتصالات.
رابعًا: القطاع المصرفي والمالي وشبكات الدفع الإلكتروني ومراكز البيانات.
خامسًا: قطاعات الاتصالات والإنترنت ومراكز الاستضافة والخدمات السحابية.
وسادسًا: المنشآت الغذائية وسلاسل التبريد والتخزين والخدمات اللوجستية.
ولا يعني ذلك أن هذه القطاعات تعرضت لهجمات مماثلة في مصر، وإنما يعني أنها قطاعات ذات تأثير حيوي يستوجب إخضاعها لتقييمات دورية للمخاطر واختبارات الجاهزية.
9- هل تمتلك مصر حاليًا البنية التكنولوجية والتشريعية والأجهزة المتخصصة الكافية للتعامل مع الهجمات السيبرانية المعقدة؟ وما أوجه القصور التي ينبغي معالجتها لتعزيز حماية المؤسسات الحكومية والقطاع المصرفي والمنشآت الحيوية؟
تمتلك مصر بالفعل بنية مؤسسية مهمة في مجال الأمن السيبراني، وفي مقدمتها المجلس الأعلى للأمن السيبراني، والجهاز التنفيذي المتمثل في المركز الوطني للاستعداد لطوارئ الحاسبات والشبكات (EG-CERT)، إلى جانب الأطر التنظيمية والتشريعية ذات الصلة.
كما أطلقت مصر الاستراتيجية الوطنية للأمن السيبراني 2023-2027، التي تستهدف بناء فضاء سيبراني آمن ومرن، وتعزيز القدرات البشرية والصناعة الوطنية، وتطوير منظومة الدفاع والاستجابة للحوادث، ورفع الوعي المجتمعي.
وتوجد كذلك تشريعات مهمة، من بينها قانون مكافحة جرائم تقنية المعلومات رقم 175 لسنة 2018، وقانون حماية البيانات الشخصية رقم 151 لسنة 2020، إلى جانب الأطر التنظيمية والضوابط القطاعية.
وفي القطاع المصرفي، يضع البنك المركزي المصري الأمن السيبراني ضمن منظومة حماية الأصول المالية واستمرارية الأعمال.
لكن من وجهة نظري، فإن التحدي الحقيقي لا يتعلق فقط بوجود الاستراتيجيات والقوانين والمؤسسات، وإنما بمدى كفاءة التنفيذ والجاهزية الفعلية على مستوى كل منشأة.
فنحن بحاجة إلى تطوير مستمر لمراكز العمليات الأمنية (SOC)، وتعزيز قدرات الاستجابة للحوادث الرقمية، وإجراء اختبارات اختراق وتقييمات مستقلة للأنظمة، وتطوير منظومة تبادل معلومات التهديدات بين القطاعات، ورفع كفاءة الكوادر المتخصصة في الأمن السيبراني الصناعي.
كما ينبغي الانتقال من مفهوم حماية أجهزة الحاسب والشبكات التقليدية إلى مفهوم حماية المنظومة المتكاملة، بما يشمل الأجهزة الذكية وأجهزة الاستشعار وأنظمة التحكم الصناعي ومقدمي الخدمات الخارجيين.
وأؤكد هنا أن وجود استراتيجية وطنية لا يعني بالضرورة اكتمال الحماية؛ فالأمن السيبراني عملية مستمرة تحتاج إلى قياس الأداء واختبار القدرة على الصمود والتعافي، وليس مجرد استيفاء متطلبات إدارية أو فنية.
10- كيف يمكن تأمين الأجهزة الذكية وأنظمة التحكم الصناعية وسلاسل التوريد من الاختراق أو التلاعب، خاصة أن بعض الهجمات قد تبدأ من أجهزة تبدو بسيطة مثل الثلاجات وأنظمة التبريد؟ وما مسؤولية الشركات المصنعة ومقدمي الخدمات في سد الثغرات الأمنية؟
إن تأمين الأجهزة الذكية وأنظمة التحكم الصناعي يجب أن يبدأ من مرحلة التصميم والشراء والتوريد، وليس بعد وقوع الاختراق.
وهناك مجموعة من الإجراءات الأساسية التي أرى ضرورة تطبيقها:
- إنشاء سجل وطني أو قطاعي للأصول الرقمية والأجهزة المتصلة بالإنترنت، مع تحديد مستوى حساسيتها.
- منع استخدام كلمات المرور الافتراضية، وتطبيق المصادقة متعددة العوامل للحسابات الإدارية.
- عدم إتاحة أنظمة التحكم الصناعية مباشرة عبر الإنترنت، واستخدام بوابات اتصال آمنة ومراقبة.
- الفصل الشبكي بين شبكات تكنولوجيا المعلومات (IT) وشبكات التكنولوجيا التشغيلية (OT).
- تحديث البرمجيات والأنظمة الثابتة (Firmware) وفق خطط مدروسة ومختبرة.
- مراقبة الاتصالات غير المعتادة والتغيرات غير المصرح بها في إعدادات التشغيل.
- وضع خطط تشغيل بديلة يدوية عند تعطل الأنظمة الذكية.
- مراجعة أمن الموردين ومقدمي خدمات الصيانة والمراقبة عن بُعد.
- إجراء اختبارات دورية لخطط الاستجابة والتعافي من الحوادث.
وهنا تقع مسؤولية كبيرة على الشركات المصنعة؛ إذ يجب أن تتبنى مفهوم الأمن منذ التصميم (Security by Design)، وتوفر تحديثات أمنية مستمرة، وتعلن عن الثغرات بوضوح، وتلتزم بمعايير سلامة المنتجات الرقمية.
فليس من المقبول أن تبيع شركة جهازًا ذكيًا يعتمد على الاتصال بالإنترنت، ثم تتركه دون تحديثات أمنية أو آليات حماية مناسبة طوال سنوات تشغيله.
ولا يمكن إغفال دور الذكاء الاصطناعي في تطور مشهد التهديدات السيبرانية؛ فالذكاء الاصطناعي أصبح قادرًا على مساعدة المهاجمين في تحليل المعلومات، وأتمتة بعض مراحل الاستطلاع، وتطوير رسائل التصيد الاحتيالي، وصناعة محتوى مزيف يصعب اكتشافه، وتحسين أساليب استغلال الثغرات.
وفي المقابل، يمكن توظيفه دفاعيًا لتحليل السلوك غير الطبيعي داخل الشبكات، ورصد التغيرات المفاجئة في إعدادات الأجهزة، والتنبؤ بالمخاطر، وتسريع الاستجابة للحوادث.
لكن يجب أن نكون دقيقين: لا توجد معلومات مؤكدة تثبت أن الذكاء الاصطناعي كان وراء الهجمات الفرنسية على أنظمة التبريد أو الهجوم المصرفي المشار إليه. فالذكاء الاصطناعي يمثل أداة يمكن توظيفها في الهجوم والدفاع، وليس تفسيرًا تلقائيًا لكل حادث سيبراني معقد.
11- ما الإجراءات التي ينبغي على المواطنين والمؤسسات المصرية اتخاذها للاستعداد لمثل هذه التهديدات؟ وهل أصبح الأمن السيبراني مسؤولية الدولة والأجهزة المختصة فقط، أم أن المستخدم العادي أصبح جزءًا أساسيًا من منظومة الدفاع الرقمي؟
يجب أن نؤكد أن الأمن السيبراني لم يعد مسؤولية الدولة أو الأجهزة المختصة أو إدارات تكنولوجيا المعلومات فقط، بل أصبح مسؤولية مشتركة.
فالمواطن قد يكون نقطة الدخول الأولى للهجوم من خلال كلمة مرور ضعيفة، أو رابط احتيالي، أو تطبيق غير موثوق، أو مشاركة بيانات شخصية مع جهة مجهولة.
وعلى المؤسسات أن تدرب العاملين على اكتشاف محاولات التصيد والهندسة الاجتماعية، وأن تضع سياسات واضحة لاستخدام الأجهزة والبيانات، وأن تبلغ فورًا عن أي نشاط غير طبيعي.
أما المواطن، فعليه استخدام كلمات مرور قوية ومختلفة، وتفعيل المصادقة متعددة العوامل، وتحديث الأجهزة والتطبيقات، وعدم الضغط على الروابط مجهولة المصدر، وعدم تداول الأخبار والبلاغات غير الموثقة.
كما يجب أن تمتلك المؤسسات خططًا واضحة للتعامل مع الحوادث، تشمل الإبلاغ والتحقيق والاحتواء واستعادة التشغيل، بدلًا من انتظار وقوع الأزمة ثم البحث عن حلول سريعة.
وفي ختام الحوار، ما الرسالة التي توجهها بشأن مستقبل الأمن السيبراني؟
إن ما يحدث في أوروبا يرسل رسالة واضحة إلى العالم: لم تعد قيمة الأمن السيبراني مرتبطة فقط بحماية المعلومات، بل أصبحت مرتبطة بحماية الإنسان والمنشأة والاقتصاد واستقرار الدولة.
فقد تتحول ثلاجة ذكية إلى نقطة تهديد لمنظومة صحية، وقد يصبح مزود خدمة خارجي بوابة لاختراق مؤسسة مصرفية، وقد يتحول بلاغ كاذب إلى وسيلة لإرباك منظومة طيران كاملة.
ومن هنا، فإن معيار قوة الدول في العصر الرقمي لن يكون فقط امتلاك أحدث التقنيات، وإنما قدرتها على حماية هذه التقنيات، واكتشاف الهجمات مبكرًا، واحتواء آثارها، واستمرار الخدمات الحيوية حتى في أصعب الظروف.
رسالتي الأخيرة: في عصر الحروب السيبرانية، لا تنتظر حتى تتوقف الخدمة لتكتشف أنك لم تكن محميًا؛ فالأمن الحقيقي ليس منع الاختراق فقط، وإنما امتلاك القدرة على الصمود عندما يحدث الاختراق.