 EN

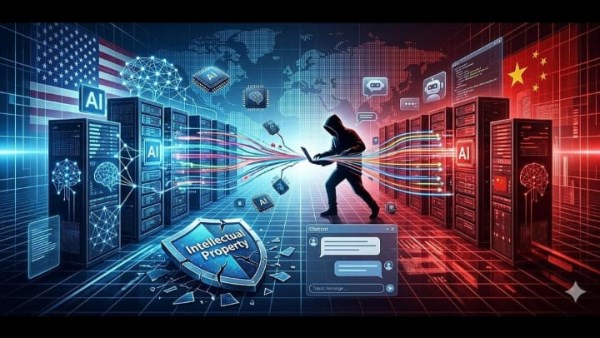
كشف باحثون في شركة الأمن السيبراني الأمريكية «بالو ألتو نتوركس» عن رصد سلسلة من الهجمات الإلكترونية التي استهدفت مؤسسات أمريكية خلال شهري أغسطس وسبتمبر 2026، وسط اشتباه في ارتباطها بجهات صينية استخدمت أنظمة الذكاء الاصطناعي لتنفيذ عمليات الاختراق بصورة شبه مستقلة.
ووفقًا لتقرير نشرته صحيفة «معاريف» الإسرائيلية، حدد باحثو وحدة «42» التابعة للشركة 25 عملية إلكترونية استهدفت ما لا يقل عن 19 مؤسسة، تعمل في قطاعات حساسة، من بينها تصنيع أشباه الموصلات المتقدمة، والسياسة الأمنية الأمريكية، ومؤسسات المجتمع المدني.
وأوضح الباحثون أنهم وثقوا وصولًا غير مصرح به إلى الأنظمة أو الحصول على معلومات في 10 مؤسسات على الأقل، مرجحين أن تكون الهجمات قد نُفذت بواسطة شخص واحد أو فريق صغير من المهاجمين الناطقين باللغة الصينية، مع تقييم متوسط الثقة بوجود دوافع استخباراتية مرتبطة بالصين.
اختراق بيانات مليون عضو في اتحاد للمعلمين
ومن أبرز الهجمات التي كشف عنها التقرير، اختراق اتحاد للمعلمين الأمريكيين، ما أتاح الوصول إلى أكثر من مليون سجل لأعضائه، إلى جانب نحو 31 ألف جهة اتصال.
كما تمكن المهاجمون من إنشاء حسابات إدارية غير مصرح بها داخل شركة متخصصة في تصنيع الرقائق الإلكترونية، الأمر الذي منحهم إمكانية الاحتفاظ بالوصول إلى أنظمتها حتى بعد الاختراق الأولي.
وشملت العمليات أيضًا التلاعب بوثيقة نشطة تُستخدم للتصويت على أحد المعايير الصناعية، فضلًا عن الوصول إلى نحو 500 سجل في نظام لإدارة المستخدمين مرتبط ببرنامج في مجال السياسة الأمنية، من بينها حسابات تحمل عناوين بريد إلكتروني حكومية وعسكرية.
الذكاء الاصطناعي يتولى تنفيذ الاختراقات
وأشار التقرير إلى أن المهاجمين استخدموا نسخة مخصصة من أداة «كيرن»، وهي أداة مفتوحة المصدر طُورت أساسًا لاختبار الاختراقات الأمنية بموافقة المؤسسات المستهدفة.
وبحسب الباحثين، تولى المشغلون تحديد الأهداف والنتائج المطلوبة، بينما نفذ نظام الذكاء الاصطناعي مراحل الاختراق بصورة آلية، بدءًا من التخطيط لمحاولات الوصول إلى الأنظمة، مرورًا بتنفيذها وتوثيق نتائجها، وصولًا إلى تحديد الخطوات التالية بناءً على المعلومات التي يحصل عليها خلال العملية.
وسمح هذا الأسلوب بتنفيذ محاولات اختراق متعددة بالتوازي، دون الحاجة إلى إدارة كل عملية بصورة يدوية، وهو ما أتاح لشخص واحد أو فريق محدود توسيع نطاق الهجمات واستهداف عدد أكبر من المؤسسات.
ثغرات أمنية ساعدت المهاجمين
ولفت الباحثون إلى أن العمليات لم تعتمد بالضرورة على اكتشاف ثغرات غير معروفة، بل استغلت نقاط ضعف أمنية قائمة، من بينها ثغرات معلومة لم تُعالج، وكلمات مرور ضعيفة، وإعدادات حماية غير كافية.
وشددوا على أن مواجهة هذا النوع من الهجمات تتطلب تحديث الأنظمة الأمنية بصورة منتظمة، وتشديد إدارة الصلاحيات، وتقليل عدد الأنظمة المتاحة للوصول عبر الإنترنت.
وتسلط هذه الواقعة الضوء على المخاطر المتزايدة لاستخدام أدوات الذكاء الاصطناعي في الهجمات السيبرانية، إذ لم يعد دورها مقتصرًا على دعم التحليل أو جمع المعلومات، بل باتت قادرة على تنفيذ مراحل متعددة من عمليات الاختراق بصورة مستقلة، بما يزيد من سرعة الهجمات واتساع نطاقها.