 EN

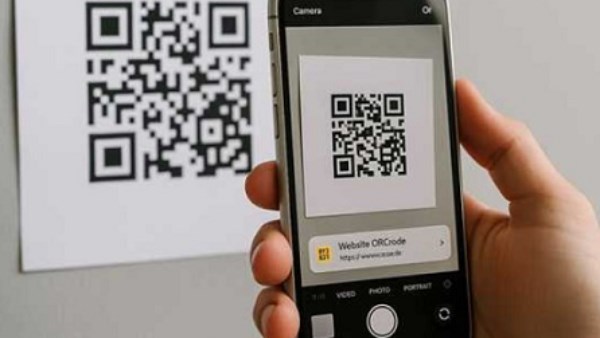
لم يعد مسح رمز الاستجابة السريعة (QR) للحصول على قائمة طعام أو دفع رسوم موقف سيارة خطوة آمنة بالضرورة، بعدما لجأ المحتالون إلى استغلال هذه التقنية في توجيه المستخدمين إلى مواقع مزيفة تستهدف سرقة بياناتهم الشخصية والمصرفية.
وحذرت شركة مايكروسوفت من ارتفاع عمليات الاحتيال التي تعتمد على رموز QR بنسبة 146% خلال ثلاثة أشهر، بالتزامن مع انتشار استخدامها في المطاعم والمتاجر ومواقف السيارات والخدمات السياحية.
وبحسب البيانات التي أعلنتها الشركة، بلغ عدد الهجمات التي تعتمد على هذه الرموز نحو 18.7 مليون هجوم خلال مارس، مقابل 7.6 مليون هجوم في يناير من العام نفسه، فيما رصدت الشركة نحو 8.3 مليار تهديد تصيد احتيالي عبر البريد الإلكتروني خلال الفترة ذاتها.
كيف يستغل المحتالون رموز QR لسرقة البيانات؟
تعتمد هذه الحيلة على إخفاء عنوان الموقع الإلكتروني الذي يقود إليه الرمز، ما يجعل المستخدم غير قادر على التأكد من وجهته قبل مسحه بكاميرا الهاتف.
وبعد المسح، قد يجد المستخدم نفسه أمام صفحة إلكترونية مزيفة تحاكي موقع بنك أو شركة أو منصة لتسجيل الدخول، وتطلب منه إدخال بياناته الشخصية أو كلمات المرور أو المعلومات المصرفية.
وبهذه الطريقة، يتمكن المحتالون من جمع البيانات التي يحتاجون إليها للاستيلاء على الحسابات أو إجراء معاملات مالية غير مصرح بها.
وتزداد المخاطر عند الانتقال من جهاز كمبيوتر يخضع لإجراءات حماية أمنية إلى هاتف شخصي قد لا يتمتع بالمستوى نفسه من الرقابة.
وفي هذا السياق، أوضح أندريس كارتيس غيلارتي، مستشار ثقافة الأمن السيبراني في شركة «أوديا»، التابعة لشركة «لوجيكاليس إسبانيا»، أن سهولة استخدام رموز QR تجعلها وسيلة مناسبة للخداع، خاصة أن المستخدم لا يرى عنوان الوجهة قبل إجراء المسح.
ملايين الهجمات ورسائل البريد الإلكتروني
لم تعد رموز QR المزيفة مقتصرة على الملصقات الموجودة في الأماكن العامة، بل أصبحت تظهر أيضًا داخل رسائل البريد الإلكتروني والمستندات الرقمية التي قد تبدو موثوقة.
وذكر تقرير «باراكودا لتهديدات البريد الإلكتروني لعام 2026» أن 70% من ملفات PDF الخبيثة التي شملها التحليل احتوت على رموز QR توجه المستخدمين إلى صفحات تصيد احتيالي.
وأشار التقرير كذلك إلى أن 56% من مستندات مايكروسوفت 365 الخبيثة تضمنت أساليب تصيد، بينما ارتفع استخدام رموز QR المدمجة مباشرة في نصوص رسائل البريد الإلكتروني بنسبة 336% خلال مارس 2026.
وتتيح هذه الأساليب للمحتالين تجاوز الحذر الذي يبديه المستخدمون تجاه الروابط المشبوهة، من خلال تقديم رمز يبدو عاديًا، لكنه يقود إلى موقع مصمم لسرقة المعلومات.
المطاعم والمتاجر.. أماكن جديدة للاحتيال الإلكتروني
مع اعتماد المطاعم والمتاجر ومواقف السيارات على رموز QR لتسهيل الخدمات، أصبحت هذه الأماكن من بين المواقع التي يمكن استغلالها في عمليات الاحتيال.
وقد يضع المحتالون ملصقًا يحمل رمزًا مزيفًا فوق الرمز الأصلي الموجود على طاولة مطعم أو لوحة دفع، ليتم توجيه المستخدم إلى موقع مختلف عن الوجهة التي يتوقعها.
وسجل المعهد الوطني للأمن السيبراني الإسباني (INCIBE) واقعة في أغسطس 2026، تعرضت خلالها إحدى المستخدمـات لخدعة بعدما مسحت رمزًا للوصول إلى قائمة الطعام في أحد المطاعم، ثم ضغطت على الرابط ووافقت على نافذة منبثقة، لتكتشف تفعيل اشتراك مدفوع لم تطلبه، وأفاد المعهد بأن عملاء آخرين في المطعم واجهوا مواقف مشابهة.
وتكشف هذه الواقعة كيف يمكن استغلال الاستخدام اليومي لرموز QR في تمرير خدمات مدفوعة أو روابط غير موثوقة دون انتباه المستخدم.
وبحسب بيانات شركة QR Tiger، تعتمد نحو 75% من المطاعم حول العالم على رموز QR لإتاحة قوائم الطعام الرقمية، فيما ارتفع استخدامها في التسويق والإعلان بنسبة 323% بين عامي 2021 و2023.
كيف تحمي بياناتك عند استخدام رموز QR؟
مع تطور أساليب التصيد الاحتيالي، لم يعد تجنب الضغط على الروابط المشبوهة كافيًا وحده، لأن الرمز يخفي عنوان الموقع الذي يقود إليه.
وحذر أندريس كارتيس من أن هذه الأساليب تجعل من الضروري الانتباه إلى الوجهة التي يقود إليها الرمز قبل إدخال أي بيانات شخصية أو مالية.
وللحد من مخاطر الاحتيال، ينصح باتباع عدد من الإجراءات عند استخدام رموز QR، من بينها:
- فحص الرمز قبل مسحه: التأكد من عدم وجود ملصقات موضوعة فوق الرمز الأصلي أو علامات تشير إلى استبداله.
- مراجعة عنوان الموقع: استخدام خاصية معاينة الرابط التي توفرها كاميرا الهاتف قبل فتحه، والتأكد من أنه يتبع الجهة المقصودة.
- عدم إدخال البيانات المصرفية دون تحقق: تجنب إدخال كلمات المرور أو بيانات البطاقات في صفحات مجهولة المصدر.
- التأكد من مصدر الرمز: سؤال العاملين في المطعم أو المتجر عن الرمز الرسمي إذا ظهرت أي علامات غير معتادة.
- تجنب الموافقة على نوافذ منبثقة مجهولة: عدم قبول اشتراكات أو خدمات مدفوعة أو طلبات غير واضحة بعد المسح.
- استخدام التطبيقات الرسمية: عند إجراء المدفوعات، يفضل اللجوء إلى التطبيق أو الموقع الرسمي للخدمة بدلًا من الاعتماد على رمز غير موثوق.
ومع تزايد الاعتماد على رموز QR في المعاملات اليومية، يبقى التحقق من مصدر الرمز وعنوان الموقع قبل فتحه أو إدخال البيانات الشخصية خطوة ضرورية لتجنب الوقوع في عمليات الاحتيال الإلكتروني.