 EN

أطلق خبراء الأمن السيبراني تحذيراً عاجلاً بعد اكتشاف ثغرة أمنية شديدة الخطورة في بعض أنظمة "لينكس".
وتسمح هذه الثغرة للقراصنة باختراق الأجهزة والخوادم والسيطرة عليها تماماً، دون الحاجة لمعرفة كلمة المرور الخاصة بالمستخدم.
ثغرة مرعبة تفتح الأبواب المغلقة
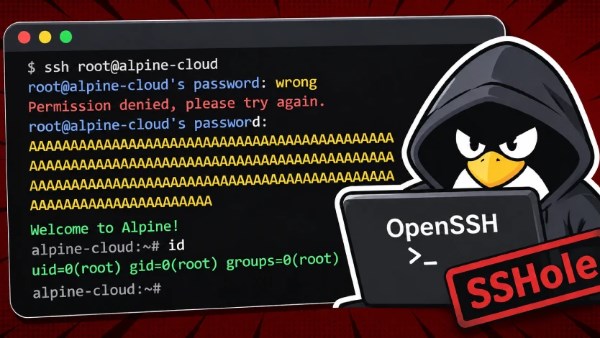
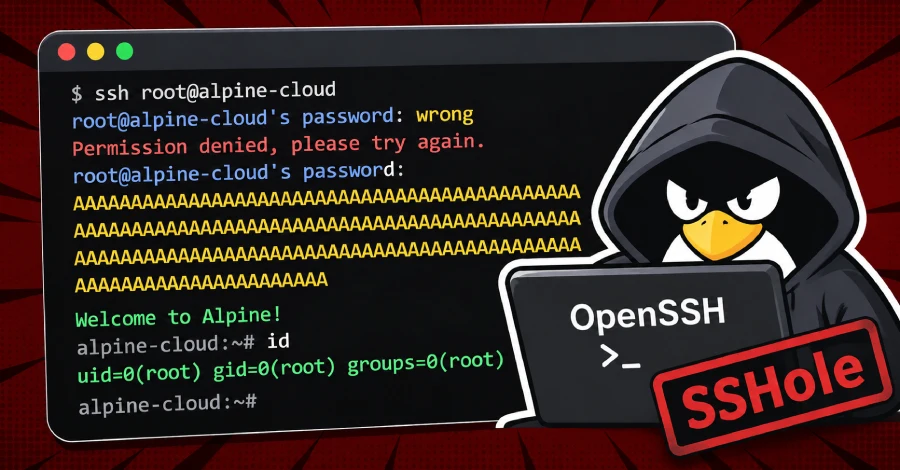
وبحسب تقرير نشره موقع "ذا هاكر نيوز" المتخصص في الأمن السيبراني، تحمل الثغرة الجديدة اسم (SSHOle).
وتستهدف هذه الثغرة برمجية (OpenSSH)، وهي الأداة الأساسية التي يستخدمها مديرو الشبكات للدخول والتحكم في الخوادم عن بعد.
وتكمن المشكلة في الأجهزة التي تحتوي على حسابات مصممة للعمل "بدون كلمة مرور"، حيث يخدع المخترق النظام عبر إدخال كلمة مرور وهمية وطويلة جداً.
يتسبب هذا الإجراء في تعطل عملية فحص الرمز السري، ليجعل النظام يعتقد بالخطأ أن عملية الدخول صحيحة، ويفتح أبوابه للمخترق فوراً.
هجمات سريعة واستهداف للشركات
وأوضح التقرير أن القراصنة استغلوا الثغرة بسرعة البرق. فبعد ساعات قليلة من الكشف عنها، رصدت شركة "بريفيديان" (Previdian) للأمن السيبراني محاولات اختراق فعلية وناجحة.
وأكدت الشركة أنها تتبعت ثماني هجمات قادمة من عنوان إنترنت (IP) مقره في دولة اليابان.
وبمجرد نجاح المخترق في الدخول، يحصل على كافة الصلاحيات الممنوحة للحساب الأصلي. ويعني هذا أن القراصنة قادرون على سرقة بيانات التطبيقات السرية، أو اختراق البنية التحتية للشركات، أو حتى تخريب النظام وإيقاف الخدمات بالكامل.
كيف تحمي جهازك فوراً؟
ولحسن الحظ، لا تؤثر هذه الثغرة على أنظمة ويندوز أو الماك، بل تقتصر على نسخ محددة من نظام لينكس، وتحديداً نظام "ألباين" (Alpine).
ونصح الخبراء جميع مديري الأنظمة بسرعة تثبيت التحديث الأمني الجديد (OpenSSH 10.6p2) الذي يسد هذه الثغرة.
كما شددوا على ضرورة مراجعة سجلات الدخول اليومية (Log files) فوراً، للبحث عن أي عمليات دخول مشبوهة تمت على حسابات لا تمتلك كلمات مرور، لضمان عدم تعرض الشبكة للاختراق.