 EN

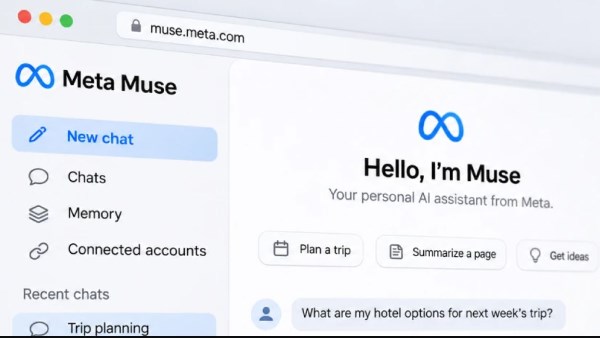
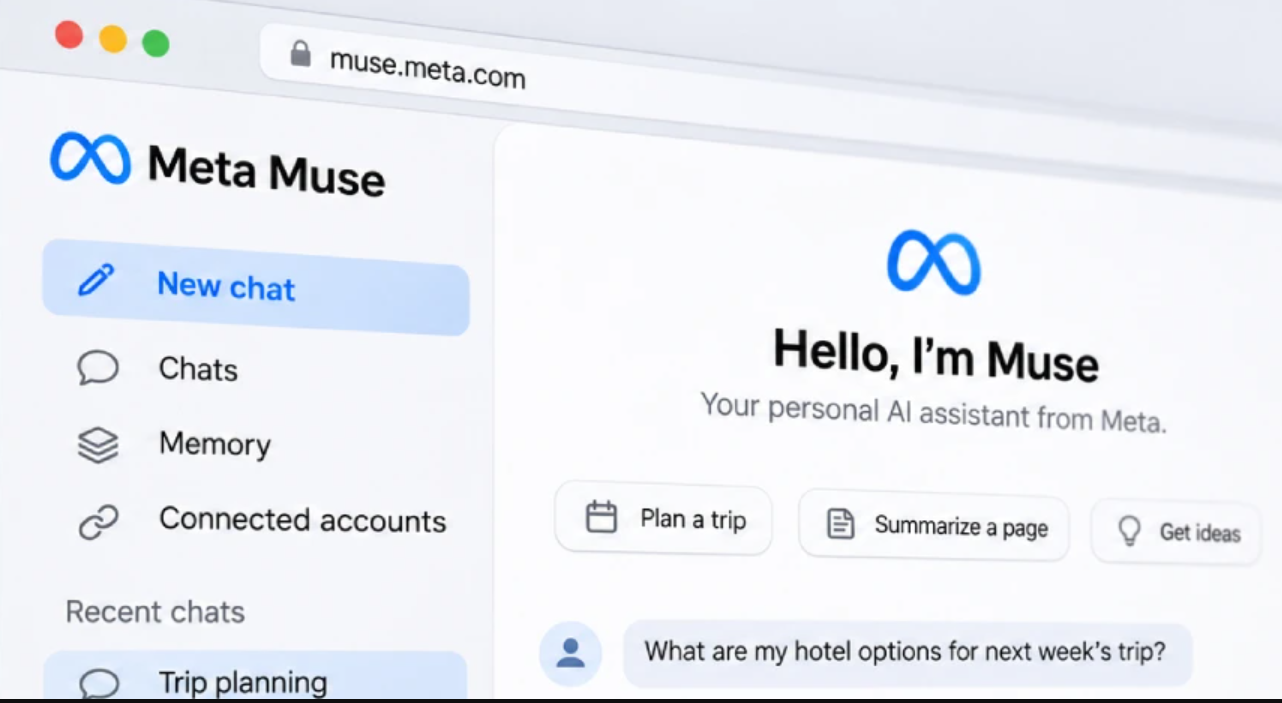
كشف باحثون في مجال الأمن السيبراني عن ثغرات أمنية خطيرة في مساعد الذكاء الاصطناعي ميتا ميوز Meta Muse، قد تسمح لصفحة إلكترونية خبيثة بالوصول إلى المحادثات الخاصة والذكريات المخزنة لدى المساعد، واستخراجها وإرسالها إلى خادم خارجي، دون ظهور أي إشعار للمستخدم أو طلب موافقته.
ولم يتوقف الخطر عند هذا الحد، إذ أظهرت التجارب إمكانية توسيع نطاق الهجوم للوصول إلى بيانات تسجيل الدخول وكلمات المرور والرموز الأمنية التي يحتفظ بها المساعد للحسابات المرتبطة به.
كيف تمكن الباحثون من اختراق ميتا ميوز؟
أوضحت شركة NebuSec، المتخصصة في الأمن السيبراني، أن الهجوم جرى خلال تجربة معملية، ولم يستهدف مستخدمين حقيقيين، كما ظل نطاقه محصورا داخل البيئة السحابية الخاصة بالمستخدم، دون الوصول إلى أجهزة أو حسابات مستخدمين آخرين.
واعتمدت التجربة على إنشاء صفحة إلكترونية خبيثة يستطيع مساعد ميوز فتحها أثناء تنفيذ مهامه، لتتمكن الصفحة من استخراج سجل المحادثات والذكريات المحفوظة وتعديلها، دون عرض أي نافذة تطلب موافقة المستخدم.
وبعد ذلك، نجح الباحثون في ربط ثغرة داخل متصفح ميوز المدمج، الذي يستخدمه المساعد لتنفيذ مهام مثل إنشاء ملفات PDF، بثغرة أخرى في نواة نظام Linux، ما أتاح لهم السيطرة الكاملة على جهاز المستخدم السحابي.
كلمات المرور والبيانات الخاصة في دائرة الخطر
أدى الوصول الكامل إلى البيئة السحابية إلى تجاوز طبقات الحماية التي صممت لعزل المساعد عن المعلومات الحساسة، بما في ذلك مستودع بيانات تسجيل الدخول والملفات المحفوظة ونظام المراقبة الأمنية Sentinel.
ويفترض أن يعمل Sentinel باعتباره بوابة رقابية تتحكم في كل البيانات التي يرسلها المساعد إلى الخارج، بينما تظل كلمات المرور والرموز الأمنية الخاصة بالحسابات المرتبطة بعيدة عن متناول وكيل الذكاء الاصطناعي نفسه.
لكن الباحثين تمكنوا من الوصول إلى هذه المكونات رغم تصميم النظام على افتراض احتمالية تعرض المساعد نفسه للاختراق أو التلاعب، وهو ما يثير تساؤلات بشأن قدرة أنظمة الحماية الحالية على احتواء الهجمات المتقدمة.
هل تأثرت حسابات المستخدمين بالفعل؟
أكدت NebuSec أن التجربة لم تتجاوز الجهاز السحابي المخصص للمستخدم، ولم يتمكن الباحثون من اختراق الخادم المشترك الذي يستضيف البيئات السحابية أو الوصول إلى أجهزة مستخدمين آخرين.
وأضافت الشركة أنها أبلغت فريق ميتا ميوز بجميع الثغرات المكتشفة، وأن المطورين عالجوا المشكلات الأمنية قبل نشر تفاصيل البحث.
ومع ذلك، لم تصدر ميتا تأكيدا علنيا بشأن الإصلاحات، كما لم توضح نتائج التحقيق ما إذا كانت بيانات أي مستخدم قد تعرضت للوصول قبل تطبيق التحديثات الأمنية.
ليست الثغرة الأولى في مساعد ميتا
تأتي هذه النتائج بعد اكتشاف ثغرة أخرى في مساعد ميوز خلال سبتمبر الماضي، لكنها كانت مختلفة من حيث طريقة الاستغلال، إذ أتاحت لبرمجيات خبيثة موجودة بالفعل على جهاز ماك الخاص بالمستخدم السيطرة على المساعد وتشغيله دون إذنه.
أما الاكتشاف الجديد فيستهدف البنية السحابية التي يعمل من خلالها المساعد، ويكشف عن مخاطر أمنية أوسع تتعلق بوكلاء الذكاء الاصطناعي الذين يمتلكون صلاحيات الوصول إلى الحسابات الشخصية والبيانات الحساسة وتنفيذ المعاملات نيابة عن المستخدمين.