 EN

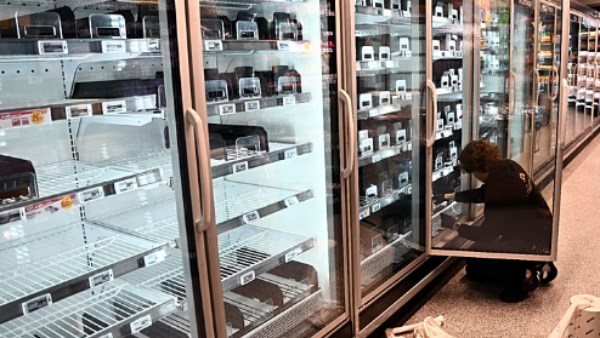
تعرضت عشرات المتاجر الغذائية في عدة دول أوروبية، اليوم /الاثنين/، لهجمات إلكترونية واضطرابات تقنية استهدفت أنظمة التبريد والتجميد، ما تسبب في ارتفاع درجات الحرارة وتلف كميات كبيرة من المواد الغذائية، وسط تحقيقات لتحديد ملابسات الحوادث ومدى ارتباطها ببعضها.
وذكرت شبكة "يورونيوز" الأوروبية أن الحوادث طالت متاجر في بلجيكا والسويد وإستونيا وهولندا وأيرلندا، فيما سُجلت اضطرابات وإجراءات احترازية في لوكسمبورج، إلى جانب تقارير عن أعطال مماثلة في فنلندا.
وأوضحت أن درجات الحرارة داخل بعض ثلاجات المتاجر البلجيكية ارتفعت إلى نحو 70 درجة مئوية، ما تسبب في خسائر غذائية تقدر بمئات الآلاف من اليورو، مشيرة إلى تضرر نحو 40 متجراً تابعاً لسلسلة "ديلهايز بروكسي"، و15 متجراً لكل من "كارفور شوب آند جو" و"إنترمارشيه"، فضلاً عن خمسة مواقع تابعة لسلسلة "سبار كيو 8".
وأكد متحدث باسم "كارفور بلجيكا" أن الحادث ناجم عن هجوم إلكتروني، فيما أعلن المركز البلجيكي للأمن السيبراني علمه بالواقعة دون الكشف عن تفاصيل إضافية.
وقال الرئيس التنفيذي لشركة "سابكوبيل" البلجيكية المتخصصة في أنظمة التبريد ستيفان مولانز "إن الهجوم استخدم الآلية نفسها التي استُخدمت في هجوم مماثل بفرنسا الشهر الماضي، من خلال تحويل وحدات التبريد إلى وضع إزالة الجليد، ما أدى إلى ارتفاع درجات الحرارة"، موضحاً أن معالجة الثغرة الأمنية تتطلب تعديلات فنية على الأجهزة وليس مجرد تحديث للبرمجيات.
وفي دول أوروبية أخرى، أفادت تقارير بتضرر 13 متجراً تابعاً لسلسلة "سوبر فالو" في أيرلندا، ومتجر واحد لسلسلة "سيلفر" في إستونيا، إلى جانب استهداف أنظمة التبريد لدى 17 شركة على الأقل في هولندا، وتسجيل اضطرابات مماثلة بمتاجر في السويد وفنلندا، دون تأكيد تعرض جميع هذه المواقع لهجمات إلكترونية.
وأشارت "يورونيوز" إلى أن شركة "دانفوس"، الموردة لبرمجيات أنظمة التبريد المتضررة، أرجعت الثغرة الأمنية إلى استخدام برمجيات قديمة لم يتم تحديثها، فيما لم تُعرف بعد هوية الجهة المسؤولة عن الهجمات.
وتأتي هذه الحوادث بعد هجوم إلكتروني استهدف مئات المتاجر الغذائية في فرنسا يوم 12 أكتوبر الماضي، ما أثار مخاوف متزايدة بشأن أمن الأنظمة الرقمية المرتبطة بحفظ المواد الغذائية وسلاسل الإمداد في أوروبا.